Mundo 🌐
Apareció muerto el turista francés que atravesaba el Atlántico en canoa
Jean Jacques Savin, quien cumplió 75 años el 14 de enero a bordo de su canoa «Audaz», de ocho metros de largo y 1,70 de ancho, había zarpado el 1 de enero de Sagres para convertirse en «el decano del Atlántico».


Un francés de 75 años que realizaba desde el 1 de enero una travesía por el Océano Atlántico a remo fue encontrado este sábado sin vida en el interior de su canoa, luego de que ayer activara las balizas de socorro, informó su equipo.
Jean Jacques Savin, quien cumplió 75 años el 14 de enero a bordo de su canoa «Audaz», de ocho metros de largo y 1,70 de ancho, había zarpado el 1 de enero de Sagres (sur de Portugal) para convertirse en «el decano del Atlántico», con una hazaña para «burlarse de la vejez».
El último contacto se había producido el viernes cerca de las 00:34 cuando Savin alcanzó a activar sus dos balizas de seguridad que indican que se está ante una gran dificultad. Según su equipo, la seguridad marítima portuguesa localizó el viernes su barco, volcado, frente a las islas Azores y este sábado, «un buzo pudo descender y visitar la embarcación».
En un mensaje enviado a sus amigos, Manon, la hija de Jean Jacques Savin, afirmó que «todo se llevó a cabo inmediatamente en coordinación con los servicios de rescate en el mar de franceses, portugueses y estadounidenses».
Según el responsable de comunicación del equipo de voluntarios, Jean Jacques Savin se encontraba -en el momento del último contacto- en alta mar, al norte de Madeira, y se dirigía hacia la pequeña isla de Ponta Delgada, en el archipiélago de las Azores, para reparar su bote.
Después de haber sido desviado debido a los malos vientos y haber alargado considerablemente su recorrido previsto, el hombre tuvo graves problemas provocados por fallas de baterías eléctricas y de colectores solares.



Innovación 💡
Hackearon con IA a la Comisión Europea usando una herramienta china
La Comisión Europea admitió que en octubre sufrió una campaña de ciberataques generada con inteligencia artificial que dejó fuera de servicio sus sistemas de personal y nóminas. Los atacantes usaron Artex, una herramienta china pensada para defender redes.

El corazón administrativo de la Unión Europea fue blanco de una campaña de ciberataques generada con inteligencia artificial que obligó a desconectar sus sistemas de personal, incluidas las nóminas de sus empleados. La Comisión Europea lo confirmó este jueves, casi un mes después de detectar la intrusión, y solo tras la publicación del caso en la prensa.
«Puedo confirmar que la Comisión ha adoptado recientemente las medidas necesarias en respuesta a una campaña cibernética detectada», dijo en Bruselas el portavoz Thomas Regnier, al ratificar una información del portal Politico. Según explicó, la «campaña cibernética generada por IA», posibilitada por el «uso indebido de una herramienta de IA», fue detectada el 22 de octubre y confirmada en una investigación inicial el 26. «En esta fase de la investigación, no hemos detectado ninguna prueba de una filtración de datos», aseguró.
Más de diez días sin sistemas
Como medida preventiva, la Comisión dio de baja temporalmente varias aplicaciones internas, y Regnier sostuvo que la mayoría ya fue restablecida. Sin embargo, el portavoz evitó dar detalles sobre el alcance del daño. Según los reportes publicados, las interrupciones se extendieron durante más de diez días y afectaron la plataforma de recursos humanos que gestiona las nóminas, las licencias y los reintegros médicos del personal, además de los servicios de traducción. La Unión Europea tampoco identificó a los responsables.
Artex, una herramienta de defensa convertida en arma
De acuerdo con un funcionario de la UE, los atacantes utilizaron Artex, una herramienta china de ciberseguridad basada en inteligencia artificial diseñada para que las organizaciones pongan a prueba y refuercen sus defensas. No es su primera aparición: a mediados de octubre, la firma japonesa GMO Cybersecurity la vinculó con una ola de ataques contra empresas de Japón, y su desarrollador había restringido el acceso al código fuente tras reconocer su uso por parte de «malos actores».
El caso expone una paradoja que inquieta a los especialistas: las mismas tecnologías que se promocionan como escudo pueden ser reconvertidas en ofensivas automatizadas al alcance de cualquier grupo. No es el primer golpe a Bruselas en 2026: en marzo, la Comisión ya había confirmado un ataque contra la infraestructura en la nube que aloja la plataforma europa.eu.
Europa en alerta
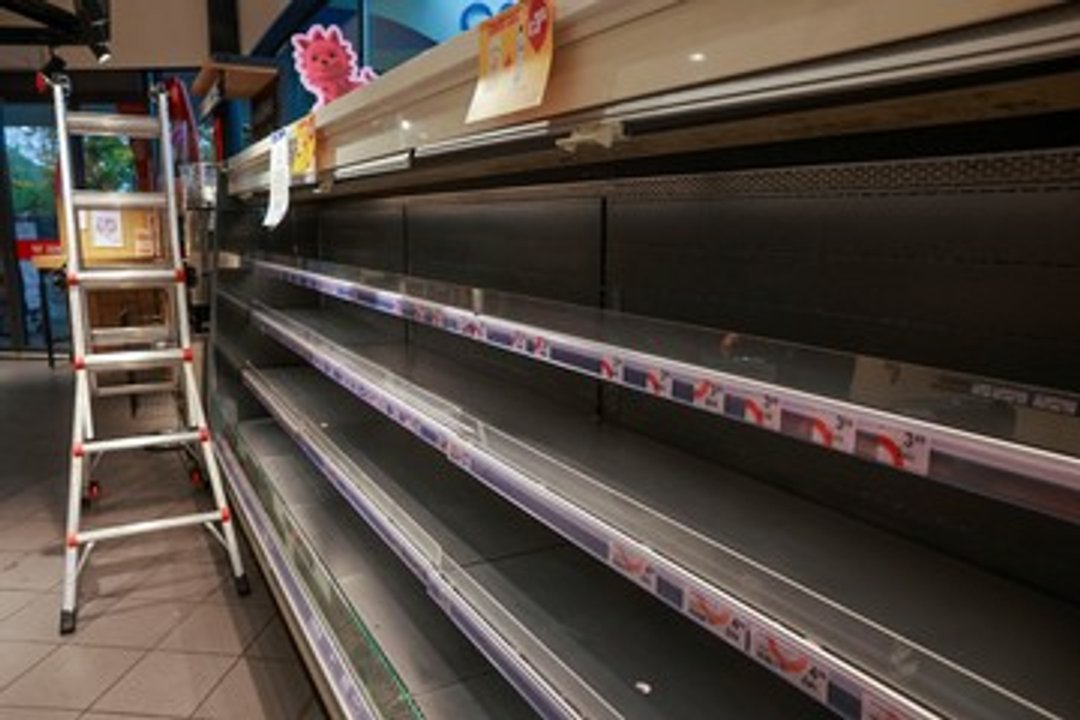
El episodio se suma a un clima de alerta máxima en el continente, tras una ola de hackeos a heladeras y congeladores de supermercados en octubre y noviembre, con Francia como el país más afectado. Este mes, un banco regional francés declaró pérdidas por más de 100 millones de euros en un ciberataque, aunque aseguró haber recuperado parte de los fondos. En paralelo, el Banco Central Europeo advirtió esta semana que los agentes de IA «están permitiendo que los ciberataques sean más rápidos y sofisticados».
Lo que tenés que saber
- La Comisión Europea confirmó una campaña de ciberataques generada con IA, detectada el 22 de octubre.
- Los ataques afectaron durante más de diez días los sistemas de personal, nóminas y reintegros médicos.
- Según un funcionario de la UE, se usó Artex, una herramienta china de ciberseguridad.
- Bruselas no identificó responsables y dice que, por ahora, no detectó filtración de datos.
- El Banco Central Europeo advirtió que los agentes de IA aceleran y sofistican los ciberataques.



Femicidio de Villalba: la autopsia confirma que fue degollada y se defendió

Shelton frenó a Jódar y quedó a un paso de las semifinales en Turín

Hackearon con IA a la Comisión Europea usando una herramienta china

«¿Qué tiene que pasar para que dimita?»: Sánchez, contra las cuerdas en TV

Campana ya no es refugio: el fallo de la Corte rompe la estrategia de la AFA

Tévez arma una despedida de lujo con Messi, Riquelme y Ferdinand

“Vos sos el sucesor de mi hijo”: el emotivo mensaje de Celia Messi a Nico Paz

Argentina dominó, remató 18 veces y perdió 2-1 con Uruguay en la era post Messi

Solo el 1,5% de los argentinos dona sangre, lejos del 3% al 5% necesario

Fox Sports se despide de la Argentina el 31 de enero y la F1 queda en suspenso

Explosión en Remedios de Escalada: un muerto, dos desaparecidos y 30 heridos

León XIV cerró su gira en Luján ante 3,5 millones de personas: “Argentina, levántate y camina”

El Papa le habló a los presos de Devoto de una segunda oportunidad que el sistema debe garantizar

León XIV en Córdoba: “La Iglesia no es un negocio ni una ONG”

Los santos de la acción social: León XIV honró a Mama Antula y Brochero
-
 Goles! ⚽18 horas
Tévez arma una despedida de lujo con Messi, Riquelme y Ferdinand
-
 Fútbol & Goles!18 horas
“Vos sos el sucesor de mi hijo”: el emotivo mensaje de Celia Messi a Nico Paz
-
 Fútbol & Goles!6 días
Argentina dominó, remató 18 veces y perdió 2-1 con Uruguay en la era post Messi
-
 Salud 🩺4 días
Solo el 1,5% de los argentinos dona sangre, lejos del 3% al 5% necesario
-
 Deportes6 días
Fox Sports se despide de la Argentina el 31 de enero y la F1 queda en suspenso
-

 América Latina1 día
A diez meses de la captura de Maduro, Caracas y EE.UU. sellan un pacto militar
-

 Deportes3 días
Beligoy compró un departamento a US$1.650 el metro; la constructora pide 4.000
-

 Campeones ⭐️⭐️⭐️7 días
¿Quién usará la 10 de Messi en Argentina? La contundente respuesta de Scaloni